Ransomware ปี 2025 เงินค่าไถ่ลดลง แต่จำนวนการโจมตีพุ่งสูงเป็นประวัติการณ์
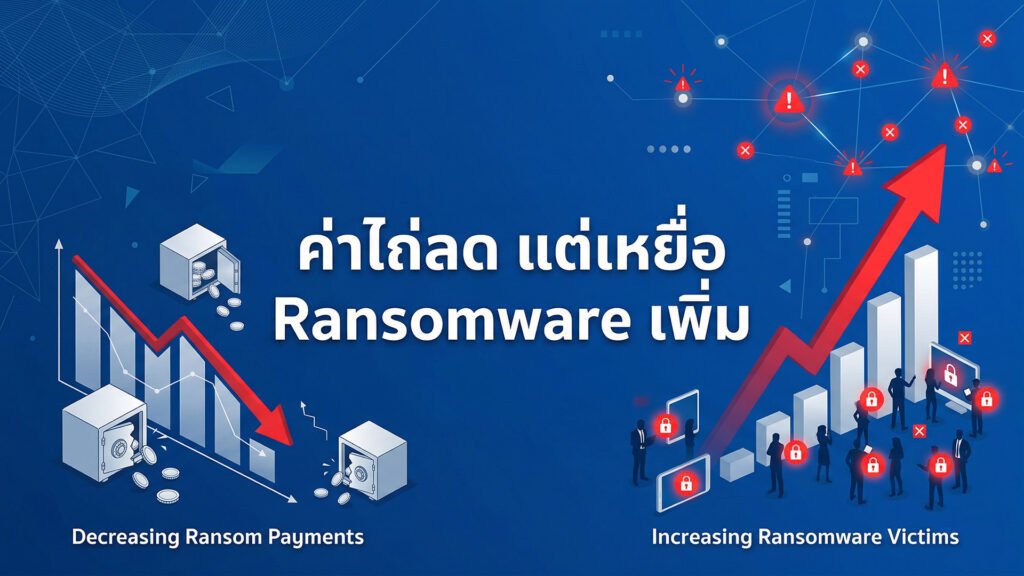
แม้ยอดการจ่ายค่าไถ่จาก Ransomware จะลดลงในปี 2025 แต่จำนวนการโจมตีกลับเพิ่มขึ้นอย่างต่อเนื่อง สะท้อนให้เห็นว่าภัยคุกคามไซเบอร์ยังรุนแรง และองค์กรจำเป็นต้องมี IT Outsource หรือ บริการดูแลระบบคอมพิวเตอร์ ที่มีประสิทธิภาพ เพื่อรับมือความเสี่ยงที่ซับซ้อนขึ้นทุกปี 🔐
💰 ยอดจ่ายค่าไถ่ลดลง แต่ภาพรวมยังน่ากังวล
รายงาน 2026 Crypto Crime Report จาก Chainalysis ระบุว่า
-
ยอดการจ่ายค่าไถ่ผ่านบล็อกเชนในปี 2025 อยู่ที่ประมาณ 820 ล้านดอลลาร์สหรัฐ
-
ลดลงราว 8% จากปี 2024
-
สัดส่วนเหยื่อที่ยอมจ่ายค่าไถ่ลดลงเหลือเพียง 28% ซึ่งต่ำที่สุดเป็นประวัติการณ์
ฟังดูเหมือนเป็นสัญญาณที่ดี แต่ในอีกมุมหนึ่ง “ค่าไถ่เฉลี่ย” กลับเพิ่มขึ้นอย่างมาก
-
ปี 2024: ค่าไถ่เฉลี่ย $12,738
-
ปี 2025: ค่าไถ่เฉลี่ย $59,556
กล่าวคือ คนที่ยังถูกบังคับให้จ่าย ต้องจ่ายแพงขึ้นหลายเท่า 💸
📈 จำนวนเหยื่อเพิ่มขึ้น 50% ในปีเดียว
ข้อมูลจาก eCrime.ch ชี้ว่า ปี 2025 มีจำนวนเหยื่อที่ถูกอ้างว่าโดนโจมตีเพิ่มขึ้นถึง 50% เมื่อเทียบปีต่อปี (YoY) ทำให้ปี 2025 กลายเป็นปีที่มีการโจมตีมากที่สุดเท่าที่เคยมีมา
บริษัทด้านความปลอดภัยอย่าง Emsisoft ยังรายงานเพิ่มเติมว่า
-
มีองค์กรกว่า 8,000 แห่ง ถูกเปิดเผยชื่อบนเว็บไซต์ Leak Site ในปีเดียว
-
เพิ่มขึ้นอย่างชัดเจนจากปีก่อนหน้า
แปลว่า แม้เงินที่ไหลเข้ากลุ่มแฮกเกอร์จะลดลง แต่ “จำนวนเหยื่อ” และ “แรงกดดันจากการเปิดโปงข้อมูล” กลับเพิ่มสูงขึ้นอย่างต่อเนื่อง 🚨
🏢 เคสใหญ่ระดับโลกก็ไม่รอด
ปี 2025 มีเหตุการณ์โจมตีครั้งใหญ่หลายกรณี เช่น
-
Jaguar Land Rover ประสบเหตุการณ์ไซเบอร์ที่ถูกระบุว่าอาจเป็นความเสียหายทางไซเบอร์ที่แพงที่สุดในประวัติศาสตร์สหราชอาณาจักร
-
Marks & Spencer เผชิญการหยุดชะงักของระบบอย่างยาวนาน หลังการโจมตีที่เชื่อมโยงกับกลุ่ม Scattered Spider ทำให้มูลค่าตลาดหายไปหลายร้อยล้านปอนด์
อย่างไรก็ตาม เรื่องสำคัญไม่ใช่แค่ “เคสใหญ่” แต่คือ “ปริมาณการโจมตีจำนวนมากจากกลุ่มเล็ก ๆ” ที่กระจายตัวและเปลี่ยนชื่อไปมา
🧩 Ransomware กลายเป็นอุตสาหกรรมแบบ Supply Chain
อีกประเด็นสำคัญจากรายงานของ Chainalysis คือโครงสร้างของอาชญากรรมไซเบอร์ที่เปลี่ยนไป
ปัจจุบัน Ransomware ไม่ใช่แค่กลุ่มเดียวทำงานครบวงจร แต่มีลักษณะเหมือน “Supply Chain”
หนึ่งในฟันเฟืองสำคัญคือ Initial Access Brokers (IABs)
-
เป็นกลุ่มที่ขายช่องทางเข้าระบบองค์กร
-
ได้รับเงินอย่างน้อย 14 ล้านดอลลาร์ ในปี 2025
-
มักพบว่า หลังยอดจ่ายให้ IAB เพิ่มขึ้นประมาณ 30 วัน จะเริ่มมีเหยื่อถูกเผยชื่อบน Leak Site
พูดง่าย ๆ คือ มีการ “ซื้อทางเข้า” ไว้ล่วงหน้า แล้วจึงเปิดเกมโจมตีในภายหลัง 🔓
🌍 ประเทศพัฒนาแล้วยังเป็นเป้าหมายหลัก
ประเทศที่ถูกโจมตีมากที่สุด ได้แก่
-
สหรัฐอเมริกา
-
แคนาดา
-
เยอรมนี
-
สหราชอาณาจักร
-
กลุ่มประเทศยุโรปตะวันตก
ภาคอุตสาหกรรมที่โดนหนัก ได้แก่
-
ภาคการผลิต
-
ภาคการเงิน
-
บริการวิชาชีพ
-
โครงสร้างพื้นฐานสำคัญ
สะท้อนว่าองค์กรทุกขนาดและทุกอุตสาหกรรมล้วนตกเป็นเป้าหมายได้
🔐 ทำไมองค์กรควรใช้ IT Outsource หรือ บริการดูแลระบบคอมพิวเตอร์
เมื่อแนวโน้มการโจมตีเพิ่มขึ้น แต่รูปแบบซับซ้อนและกระจายตัวมากขึ้น การมีทีมผู้เชี่ยวชาญดูแลความปลอดภัยจึงสำคัญมาก
IT Outsource หรือ บริการดูแลระบบคอมพิวเตอร์ สามารถช่วยได้ในหลายด้าน เช่น
✅ ตรวจสอบและอุดช่องโหว่ระบบ (Vulnerability Assessment)
✅ เฝ้าระวังภัยคุกคามแบบ 24/7
✅ สำรองข้อมูล (Backup) และวางแผน Disaster Recovery
✅ บริหารจัดการ Patch และ Update อย่างสม่ำเสมอ
✅ ป้องกัน Phishing และ Social Engineering
✅ จัดทำ Incident Response Plan
โดยเฉพาะองค์กรที่ไม่มีทีม Cybersecurity ภายใน การใช้ IT Outsource หรือ บริการดูแลระบบคอมพิวเตอร์ ถือเป็นทางเลือกที่คุ้มค่า ลดความเสี่ยง และช่วยควบคุมงบประมาณได้ดีกว่า 🛡️
📌 บทสรุป
แม้ยอดจ่ายค่าไถ่ในปี 2025 จะลดลง แต่จำนวนการโจมตีเพิ่มขึ้นสูงสุดเป็นประวัติการณ์ ค่าไถ่เฉลี่ยสูงขึ้น และโครงสร้างอาชญากรรมไซเบอร์มีความเป็นระบบมากขึ้น
Ransomware ไม่ได้หายไป — แต่มัน “พัฒนา”
องค์กรที่ต้องการความมั่นคงทางธุรกิจในยุคดิจิทัล ควรวางแผนป้องกันเชิงรุก และพิจารณาใช้ IT Outsource หรือ บริการดูแลระบบคอมพิวเตอร์ เพื่อเสริมเกราะป้องกันภัยไซเบอร์อย่างรอบด้านก่อนที่จะสายเกินไป ⚠️
ที่มา – https://www.theregister.com/2026/02/27/ransomware_chainalysis/