Google Chrome Zero-Day คืออะไร และทำไมผู้ใช้งานต้องรีบอัปเดต?
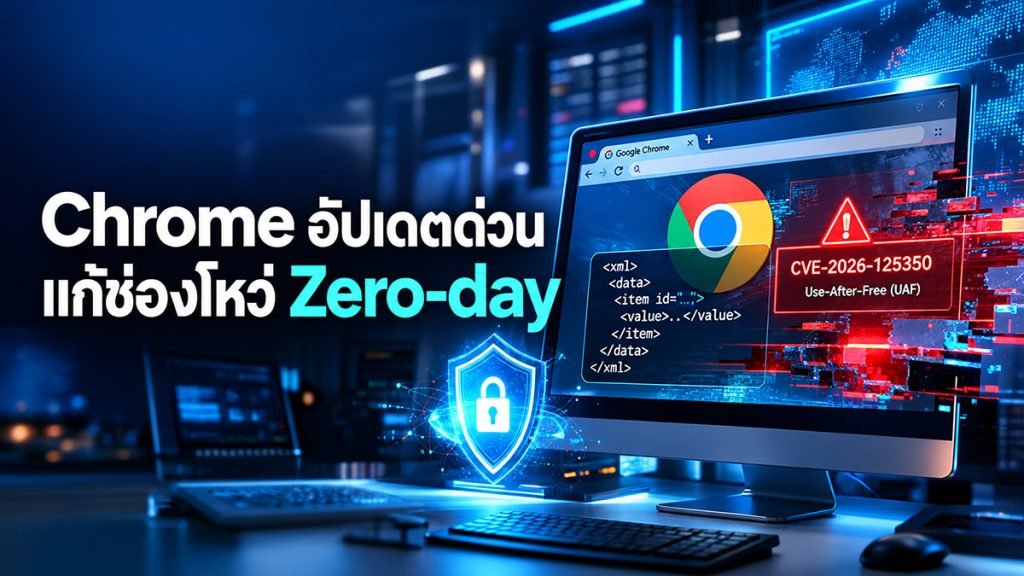
Google ประกาศอัปเดตความปลอดภัยสำหรับ Google Chrome หลังตรวจพบช่องโหว่ด้านความปลอดภัยรวม 9 รายการ โดยหนึ่งในช่องโหว่ที่มีความสำคัญสูงคือ CVE-2026-125350 ซึ่งเป็นช่องโหว่ประเภท Zero-Day ในกระบวนการประมวลผล XML และได้รับการยืนยันว่าพบการนำไปใช้โจมตีจริงแล้ว (Exploit in the Wild)
เหตุการณ์ Google Chrome Zero-Day ครั้งนี้เป็นประเด็นด้าน Cyber Security ที่ผู้ใช้งานและองค์กรควรให้ความสำคัญ เนื่องจากเว็บเบราว์เซอร์เป็นเครื่องมือสำคัญในการเข้าถึงเว็บไซต์ ระบบ Business Application บริการ Cloud ระบบอีเมล และข้อมูลภายในองค์กร
การพบช่องโหว่ที่ถูกนำไปใช้โจมตีจริงทำให้ความเสี่ยงไม่ได้จำกัดอยู่เพียงปัญหาทางเทคนิค แต่อาจส่งผลต่อความปลอดภัยของอุปกรณ์ปลายทางและข้อมูลทางธุรกิจได้เช่นกัน
Google จึงได้เผยแพร่แพตช์ความปลอดภัยเพื่อแก้ไขช่องโหว่ดังกล่าว พร้อมแนะนำให้ผู้ใช้งานตรวจสอบและอัปเดตเบราว์เซอร์เป็นเวอร์ชันที่ได้รับการแก้ไขโดยเร็วที่สุด
รายละเอียดช่องโหว่ Google Chrome Zero-Day CVE-2026-125350
ตามประกาศแจ้งเตือนของ ThaiCERT เมื่อวันที่ 11 พฤศจิกายน 2026 Google ได้เผยแพร่การอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ใน Google Chrome รวมทั้งหมด 9 รายการ แบ่งเป็น
- ช่องโหว่ระดับ High จำนวน 7 รายการ
- ช่องโหว่ระดับ Medium จำนวน 2 รายการ
หนึ่งในช่องโหว่ที่ต้องเฝ้าระวังเป็นพิเศษคือ CVE-2026-125350 ซึ่งเกี่ยวข้องกับการจัดการหน่วยความจำในส่วนประมวลผล XML ของเบราว์เซอร์ และเป็นช่องโหว่ Zero-Day ที่พบการนำไปใช้โจมตีจริงแล้ว
CVE-2026-125350: ช่องโหว่ Use-After-Free ใน XML
CVE-2026-125350 เป็นช่องโหว่ประเภท Use-After-Free (UAF) ซึ่งเกิดจากข้อผิดพลาดในการจัดการหน่วยความจำ โดยโปรแกรมพยายามเข้าถึงพื้นที่หน่วยความจำที่ถูกคืนให้ระบบไปแล้ว
ข้อผิดพลาดลักษณะนี้อาจส่งผลให้โปรแกรมทำงานผิดปกติ เกิดการอ่านหรือเขียนข้อมูลในหน่วยความจำอย่างไม่ถูกต้อง และในบางกรณีอาจเปิดโอกาสให้ผู้โจมตีสามารถดำเนินการที่ไม่ได้รับอนุญาตได้ ขึ้นอยู่กับเงื่อนไขของช่องโหว่และความสำเร็จในการโจมตี
สิ่งที่ทำให้ Google Chrome Zero-Day รายการนี้มีความเสี่ยงสูง คือการที่ Google ยืนยันว่าพบการนำช่องโหว่ไปใช้โจมตีจริงแล้ว แม้จะยังไม่มีการเปิดเผยรายละเอียดทางเทคนิคและรูปแบบการโจมตีทั้งหมดต่อสาธารณะ
ช่องโหว่ Google Chrome อีก 8 รายการที่ได้รับการแก้ไข
นอกจาก CVE-2026-125350 แล้ว การอัปเดตครั้งนี้ยังครอบคลุมช่องโหว่อีก 8 รายการ ซึ่งเกี่ยวข้องกับองค์ประกอบสำคัญของเบราว์เซอร์ ดังนี้
| CVE | ประเภทช่องโหว่ | องค์ประกอบที่เกี่ยวข้อง |
|---|---|---|
| CVE-2026-125346 | Use-After-Free | XML |
| CVE-2026-125345 | Uninitialized Resource | WebGL |
| CVE-2026-125347 | Incorrect Authorization | FileSystem |
| CVE-2026-125343 | Buffer Overflow | Compositing |
| CVE-2026-125348 | Out-of-Bounds Write | GPU |
| CVE-2026-125344 | Type Confusion | V8 JavaScript Engine |
| CVE-2026-125349 | Uninitialized Resource | GPU |
| CVE-2026-125342 | Uninitialized Resource | GPU |
ช่องโหว่เหล่านี้เกี่ยวข้องกับการประมวลผล JavaScript การจัดการไฟล์ ระบบกราฟิก และหน่วยความจำ ซึ่งเป็นองค์ประกอบที่ทำให้ Google Chrome สามารถรองรับเว็บไซต์และ Web Application ที่มีความซับซ้อนได้
การแก้ไขช่องโหว่ทั้งหมดจึงมีความสำคัญต่อการรักษาความปลอดภัยของเบราว์เซอร์ ไม่ใช่เฉพาะช่องโหว่ Zero-Day ที่พบการโจมตีจริงเท่านั้น
Google Chrome Zero-Day ส่งผลกระทบต่อ Windows, macOS และ Linux
การแจ้งเตือนครั้งนี้ครอบคลุมผู้ใช้งาน Google Chrome บนระบบปฏิบัติการ Windows, macOS และ Linux ที่ใช้งานเวอร์ชันก่อนการแก้ไขช่องโหว่
เวอร์ชันที่ได้รับการแก้ไขตามประกาศของ ThaiCERT ได้แก่
| ระบบปฏิบัติการ | เวอร์ชันที่ได้รับการแก้ไข |
|---|---|
| Windows | 157.0.8103.50 / 157.0.8103.51 |
| macOS | 157.0.8103.50 / 157.0.8103.51 |
| Linux | 157.0.8103.50 |
ผู้ใช้งานควรตรวจสอบเวอร์ชันของเบราว์เซอร์ที่ติดตั้งอยู่ และดำเนินการอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขหรือใหม่กว่า โดยควรตรวจสอบประกาศจาก Google เพิ่มเติมเพื่อให้ตรงกับระบบปฏิบัติการและช่องทางการเผยแพร่ที่ใช้งาน
ผลกระทบจากช่องโหว่ Google Chrome Zero-Day ต่อความปลอดภัยทางไซเบอร์
ช่องโหว่ Google Chrome Zero-Day อาจสร้างความเสี่ยงมากกว่าการทำให้เบราว์เซอร์หยุดทำงาน เนื่องจากผู้ใช้งานจำนวนมากใช้ Chrome เป็นช่องทางหลักในการเข้าถึงข้อมูลและระบบสำคัญขององค์กร
ผลกระทบที่ควรเฝ้าระวังมีดังนี้
1. ความเสี่ยงจากการโจมตีผ่านเว็บเบราว์เซอร์
ช่องโหว่ด้านหน่วยความจำอย่าง Use-After-Free อาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากข้อผิดพลาดของโปรแกรม เพื่อทำให้เบราว์เซอร์ทำงานผิดปกติ หรือพยายามดำเนินการที่ไม่ได้รับอนุญาตภายใต้เงื่อนไขที่เหมาะสม
การพบการโจมตีจริงทำให้ช่องโหว่นี้ควรได้รับการจัดลำดับความสำคัญในการแก้ไขอย่างเร่งด่วน
2. ความเสี่ยงต่อข้อมูลและบัญชีผู้ใช้งานในองค์กร
พนักงานส่วนใหญ่ใช้เว็บเบราว์เซอร์เข้าถึงระบบ ERP, CRM, Microsoft 365, Google Workspace และ Cloud Application ต่าง ๆ
หากอุปกรณ์ปลายทางถูกโจมตีสำเร็จ อาจเพิ่มความเสี่ยงต่อข้อมูลและบัญชีผู้ใช้งานที่เข้าถึงผ่านอุปกรณ์ดังกล่าว รวมถึงกระทบต่อการดำเนินงานของหน่วยงานที่เกี่ยวข้อง
3. ความเสี่ยงต่อระบบ Endpoint และ Infrastructure
อุปกรณ์ที่ยังใช้ซอฟต์แวร์เวอร์ชันที่มีช่องโหว่อาจกลายเป็นจุดเสี่ยงภายในระบบ IT Infrastructure ขององค์กร
โดยเฉพาะเครื่องที่ใช้เชื่อมต่อกับระบบภายใน Server, Network และ Cloud Service ซึ่งจำเป็นต้องได้รับการดูแลด้าน Endpoint Security และ Software Update อย่างสม่ำเสมอ
4. ปัญหาการทำงานของเบราว์เซอร์และระบบธุรกิจ
ช่องโหว่ในองค์ประกอบต่าง ๆ เช่น GPU, WebGL, Compositing และ V8 JavaScript Engine อาจส่งผลให้เบราว์เซอร์ทำงานผิดปกติหรือหยุดทำงานได้
หากเกิดขึ้นกับอุปกรณ์ที่ใช้ปฏิบัติงานประจำวัน อาจส่งผลต่อประสิทธิภาพการทำงานและการเข้าถึงระบบธุรกิจที่จำเป็น
วิธีป้องกัน Google Chrome Zero-Day และแนวทางอัปเดตความปลอดภัย
เพื่อป้องกันความเสี่ยงจากช่องโหว่ Google Chrome Zero-Day ผู้ใช้งานและผู้ดูแลระบบ IT ควรดำเนินการตรวจสอบและอัปเดตระบบตามแนวทางต่อไปนี้
1. อัปเดต Google Chrome เป็นเวอร์ชันล่าสุด
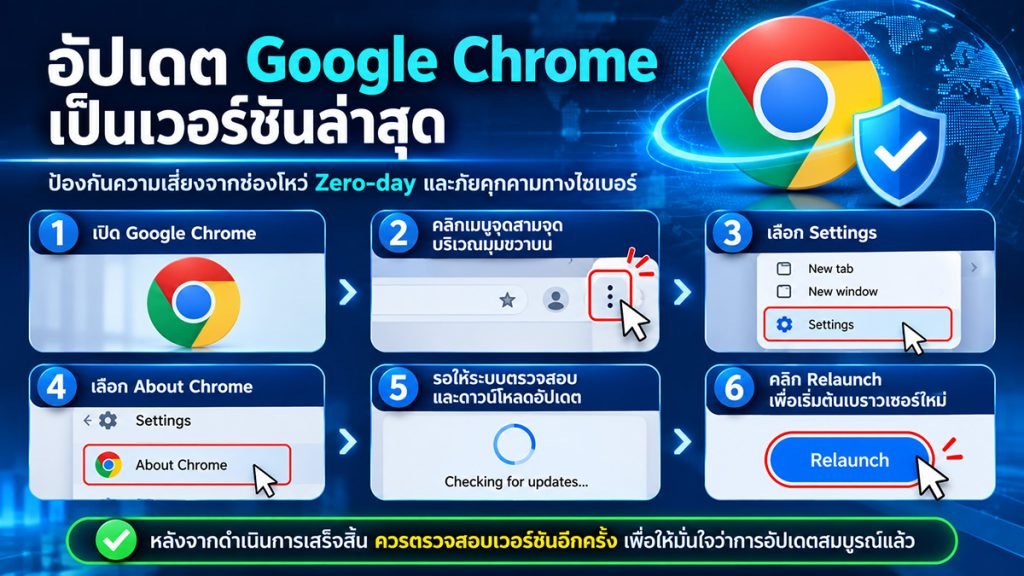
ผู้ใช้งานสามารถตรวจสอบและติดตั้ง Security Update ได้ด้วยตนเองตามขั้นตอนดังนี้
- เปิด Google Chrome
- คลิกเมนูจุดสามจุดบริเวณมุมขวาบน
- เลือก Settings
- เลือก About Chrome
- รอให้ระบบตรวจสอบและดาวน์โหลดอัปเดต
- คลิก Relaunch เพื่อเริ่มต้นเบราว์เซอร์ใหม่
หลังจากดำเนินการเสร็จสิ้น ควรตรวจสอบเวอร์ชันอีกครั้ง เพื่อให้มั่นใจว่าการอัปเดตเสร็จสมบูรณ์แล้ว
2. ตรวจสอบเวอร์ชัน Chrome บนอุปกรณ์ทุกเครื่อง
องค์กรที่มีคอมพิวเตอร์จำนวนมากควรตรวจสอบเวอร์ชันของ Google Chrome ให้ครอบคลุมทุกอุปกรณ์ ไม่ว่าจะเป็นคอมพิวเตอร์สำนักงาน โน้ตบุ๊ก หรือเครื่องที่พนักงานใช้งานจากภายนอกองค์กร
ควรให้ความสำคัญกับอุปกรณ์ที่ใช้เข้าถึงระบบสำคัญ เช่น ฝ่ายบัญชี ฝ่ายการเงิน ฝ่ายบริหาร และเครื่องที่ใช้จัดการระบบ Cloud หรือ Infrastructure
3. ใช้ระบบ Endpoint Management และ Patch Management
การบริหารจัดการอัปเดตผ่านระบบส่วนกลางช่วยให้องค์กรสามารถควบคุมเวอร์ชันซอฟต์แวร์และติดตามสถานะการอัปเดตของอุปกรณ์ได้อย่างเป็นระบบ
ผู้ดูแลระบบสามารถกำหนดนโยบายการติดตั้ง Security Update ตรวจสอบอุปกรณ์ที่ยังไม่ได้รับแพตช์ และลดความเสี่ยงจากการตกหล่นของเครื่องคอมพิวเตอร์บางส่วน
4. ตรวจสอบระบบ Antivirus, EDR และ SIEM
องค์กรควรตรวจสอบ Log และ Security Alert จากระบบ Antivirus, Endpoint Detection and Response (EDR) และ Security Information and Event Management (SIEM)
โดยให้ความสำคัญกับพฤติกรรมที่ผิดปกติ เช่น
- Google Chrome หยุดทำงานโดยไม่ทราบสาเหตุ
- พบการสร้าง Process ที่ไม่สัมพันธ์กับการใช้งานปกติ
- ระบบ Security แจ้งเตือนพฤติกรรมที่อาจเกี่ยวข้องกับการใช้ประโยชน์จากช่องโหว่
- พบกิจกรรมที่น่าสงสัยบนอุปกรณ์ปลายทาง
หากพบความผิดปกติ ควรดำเนินการตรวจสอบและตอบสนองต่อเหตุการณ์ตามกระบวนการ Incident Response ขององค์กร
5. เพิ่มความระมัดระวังในการใช้งานเว็บไซต์
ควรหลีกเลี่ยงการเปิดเว็บไซต์หรือลิงก์ที่ไม่น่าเชื่อถือ ไม่ดาวน์โหลดไฟล์จากแหล่งที่ไม่ทราบที่มา และติดตามประกาศด้านความปลอดภัยจาก Google อย่างต่อเนื่อง
อย่างไรก็ตาม การระมัดระวังในการใช้งานเพียงอย่างเดียวไม่สามารถทดแทนการอัปเดตแพตช์ความปลอดภัยได้ ผู้ใช้งานจึงควรดำเนินการทั้งสองส่วนควบคู่กัน
องค์กรควรรับมือกับ Google Chrome Zero-Day อย่างไร?
เหตุการณ์ Google Chrome Zero-Day สะท้อนให้เห็นว่า Browser Security เป็นองค์ประกอบสำคัญของ Cyber Security ที่องค์กรไม่ควรมองข้าม แม้เว็บเบราว์เซอร์จะเป็นเพียงซอฟต์แวร์ที่ติดตั้งบนเครื่องคอมพิวเตอร์ แต่กลับเป็นช่องทางที่เชื่อมต่อกับระบบและข้อมูลทางธุรกิจจำนวนมาก
สำหรับองค์กรที่มีพนักงานหลายสิบหรือหลายร้อยคน การตรวจสอบและอัปเดตซอฟต์แวร์ทีละเครื่องอาจใช้เวลานาน และเพิ่มโอกาสที่อุปกรณ์บางส่วนจะไม่ได้รับการแก้ไขช่องโหว่
ผู้บริหารและผู้ดูแลระบบ IT จึงควรวางแผนบริหารจัดการความปลอดภัยอย่างต่อเนื่อง โดยมีแนวทางสำคัญ ได้แก่
- กำหนดนโยบายการอัปเดตซอฟต์แวร์ภายในองค์กร
- จัดทำ Inventory ของคอมพิวเตอร์และอุปกรณ์ IT
- ตรวจสอบสถานะ Patch Management อย่างสม่ำเสมอ
- ติดตั้งและดูแลระบบ Endpoint Security
- ตรวจสอบความผิดปกติผ่าน Log และ Security Monitoring
- จัดทำกระบวนการ Incident Response
- สำรองข้อมูลสำคัญและทดสอบการกู้คืนข้อมูล
- กำหนดผู้รับผิดชอบด้าน IT Security อย่างชัดเจน
การมีบริการดูแลระบบคอมพิวเตอร์ หรือ IT Support ที่มีมาตรฐาน จะช่วยให้องค์กรสามารถตรวจสอบสถานะอุปกรณ์ วางแผนการอัปเดต และลดความเสี่ยงจากช่องโหว่ด้านความปลอดภัยได้อย่างมีประสิทธิภาพ
มุมมองด้าน Cyber Security จาก Time To Fly Technology
กรณี Google Chrome Zero-Day CVE-2026-125350 เป็นอีกหนึ่งตัวอย่างที่แสดงให้เห็นว่าภัยคุกคามทางไซเบอร์สามารถเกิดขึ้นได้จากซอฟต์แวร์ที่ใช้งานเป็นประจำทุกวัน ไม่จำเป็นต้องเป็นระบบ Server, Firewall หรือ Network เพียงอย่างเดียว
การที่ Google ยืนยันว่าพบการนำช่องโหว่ไปใช้โจมตีจริง ทำให้องค์กรควรยกระดับความสำคัญของการอัปเดตซอฟต์แวร์จากงานบำรุงรักษาทั่วไป ให้เป็นส่วนหนึ่งของกระบวนการบริหารความเสี่ยงด้าน Cyber Security
โดยเฉพาะองค์กรที่มีระบบ IT Infrastructure ขนาดใหญ่ มีพนักงานใช้งานหลายแผนก หรือมีการเข้าถึงข้อมูลผ่าน Cloud Service ควรกำหนดมาตรฐานในการตรวจสอบและอัปเดตซอฟต์แวร์อย่างชัดเจน
นอกจากนี้ การติดตั้ง Antivirus เพียงอย่างเดียวอาจไม่เพียงพอ หากไม่มีการบริหารจัดการ Patch, Endpoint, Network และ Backup ที่เหมาะสม การป้องกันที่มีประสิทธิภาพจึงต้องอาศัยการทำงานร่วมกันของหลายระบบ
บทสรุป: เร่งอัปเดต Google Chrome เพื่อป้องกันความเสี่ยง Zero-Day
Google Chrome Zero-Day เป็นช่องโหว่ด้านความปลอดภัยที่องค์กรและผู้ใช้งานควรให้ความสำคัญ โดยเฉพาะ CVE-2026-125350 ซึ่งเป็นช่องโหว่ประเภท Use-After-Free ในส่วนประมวลผล XML และพบการนำไปใช้โจมตีจริงแล้ว
การอัปเดตความปลอดภัยจึงเป็นสิ่งที่ไม่ควรเลื่อนออกไป ผู้ใช้งาน Windows, macOS และ Linux ควรตรวจสอบเวอร์ชัน Google Chrome และอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขโดยเร็วที่สุด
สำหรับองค์กร ควรตรวจสอบอุปกรณ์ทั้งหมด พร้อมวางระบบ Endpoint Security, Patch Management และ IT Maintenance อย่างต่อเนื่อง เพื่อป้องกันความเสี่ยงที่อาจส่งผลกระทบต่อข้อมูล ระบบงาน และการดำเนินธุรกิจ
Time To Fly Technology (T2F) ให้บริการด้าน IT Infrastructure และ Cyber Security สำหรับองค์กร ครอบคลุมบริการดูแลระบบคอมพิวเตอร์ (IT Outsource) การบำรุงรักษาอุปกรณ์ IT (Preventive Maintenance) การให้คำปรึกษา และการวางระบบความปลอดภัย เพื่อช่วยให้องค์กรสามารถบริหารจัดการระบบ IT ได้อย่างมีประสิทธิภาพและต่อเนื่อง
ดูรายละเอียดบริการเพิ่มเติม:
แหล่งข้อมูลอ้างอิง : ThaiCERT